
サイバー攻撃対策に関連する気になるカタログにチェックを入れると、まとめてダウンロードいただけます。
セキュリティ要求事項の明確化とは?課題と対策・製品を解説

目的・課題で絞り込む
カテゴリで絞り込む
IT資産管理製品 |
エンドポイント保護 |
セキュリティサービス |
ネットワーク保護 |
詐称・改ざん対策 |
セキュリティ製品 |
サプライチェーンにおけるセキュリティ要求事項の明確化とは?
各社の製品
▼チェックした製品のカタログをダウンロード
絞り込み条件:
一度にダウンロードできるカタログは20件までです。
▼チェックした製品のカタログをダウンロード
サプライチェーンの基本的セキュリティ対策
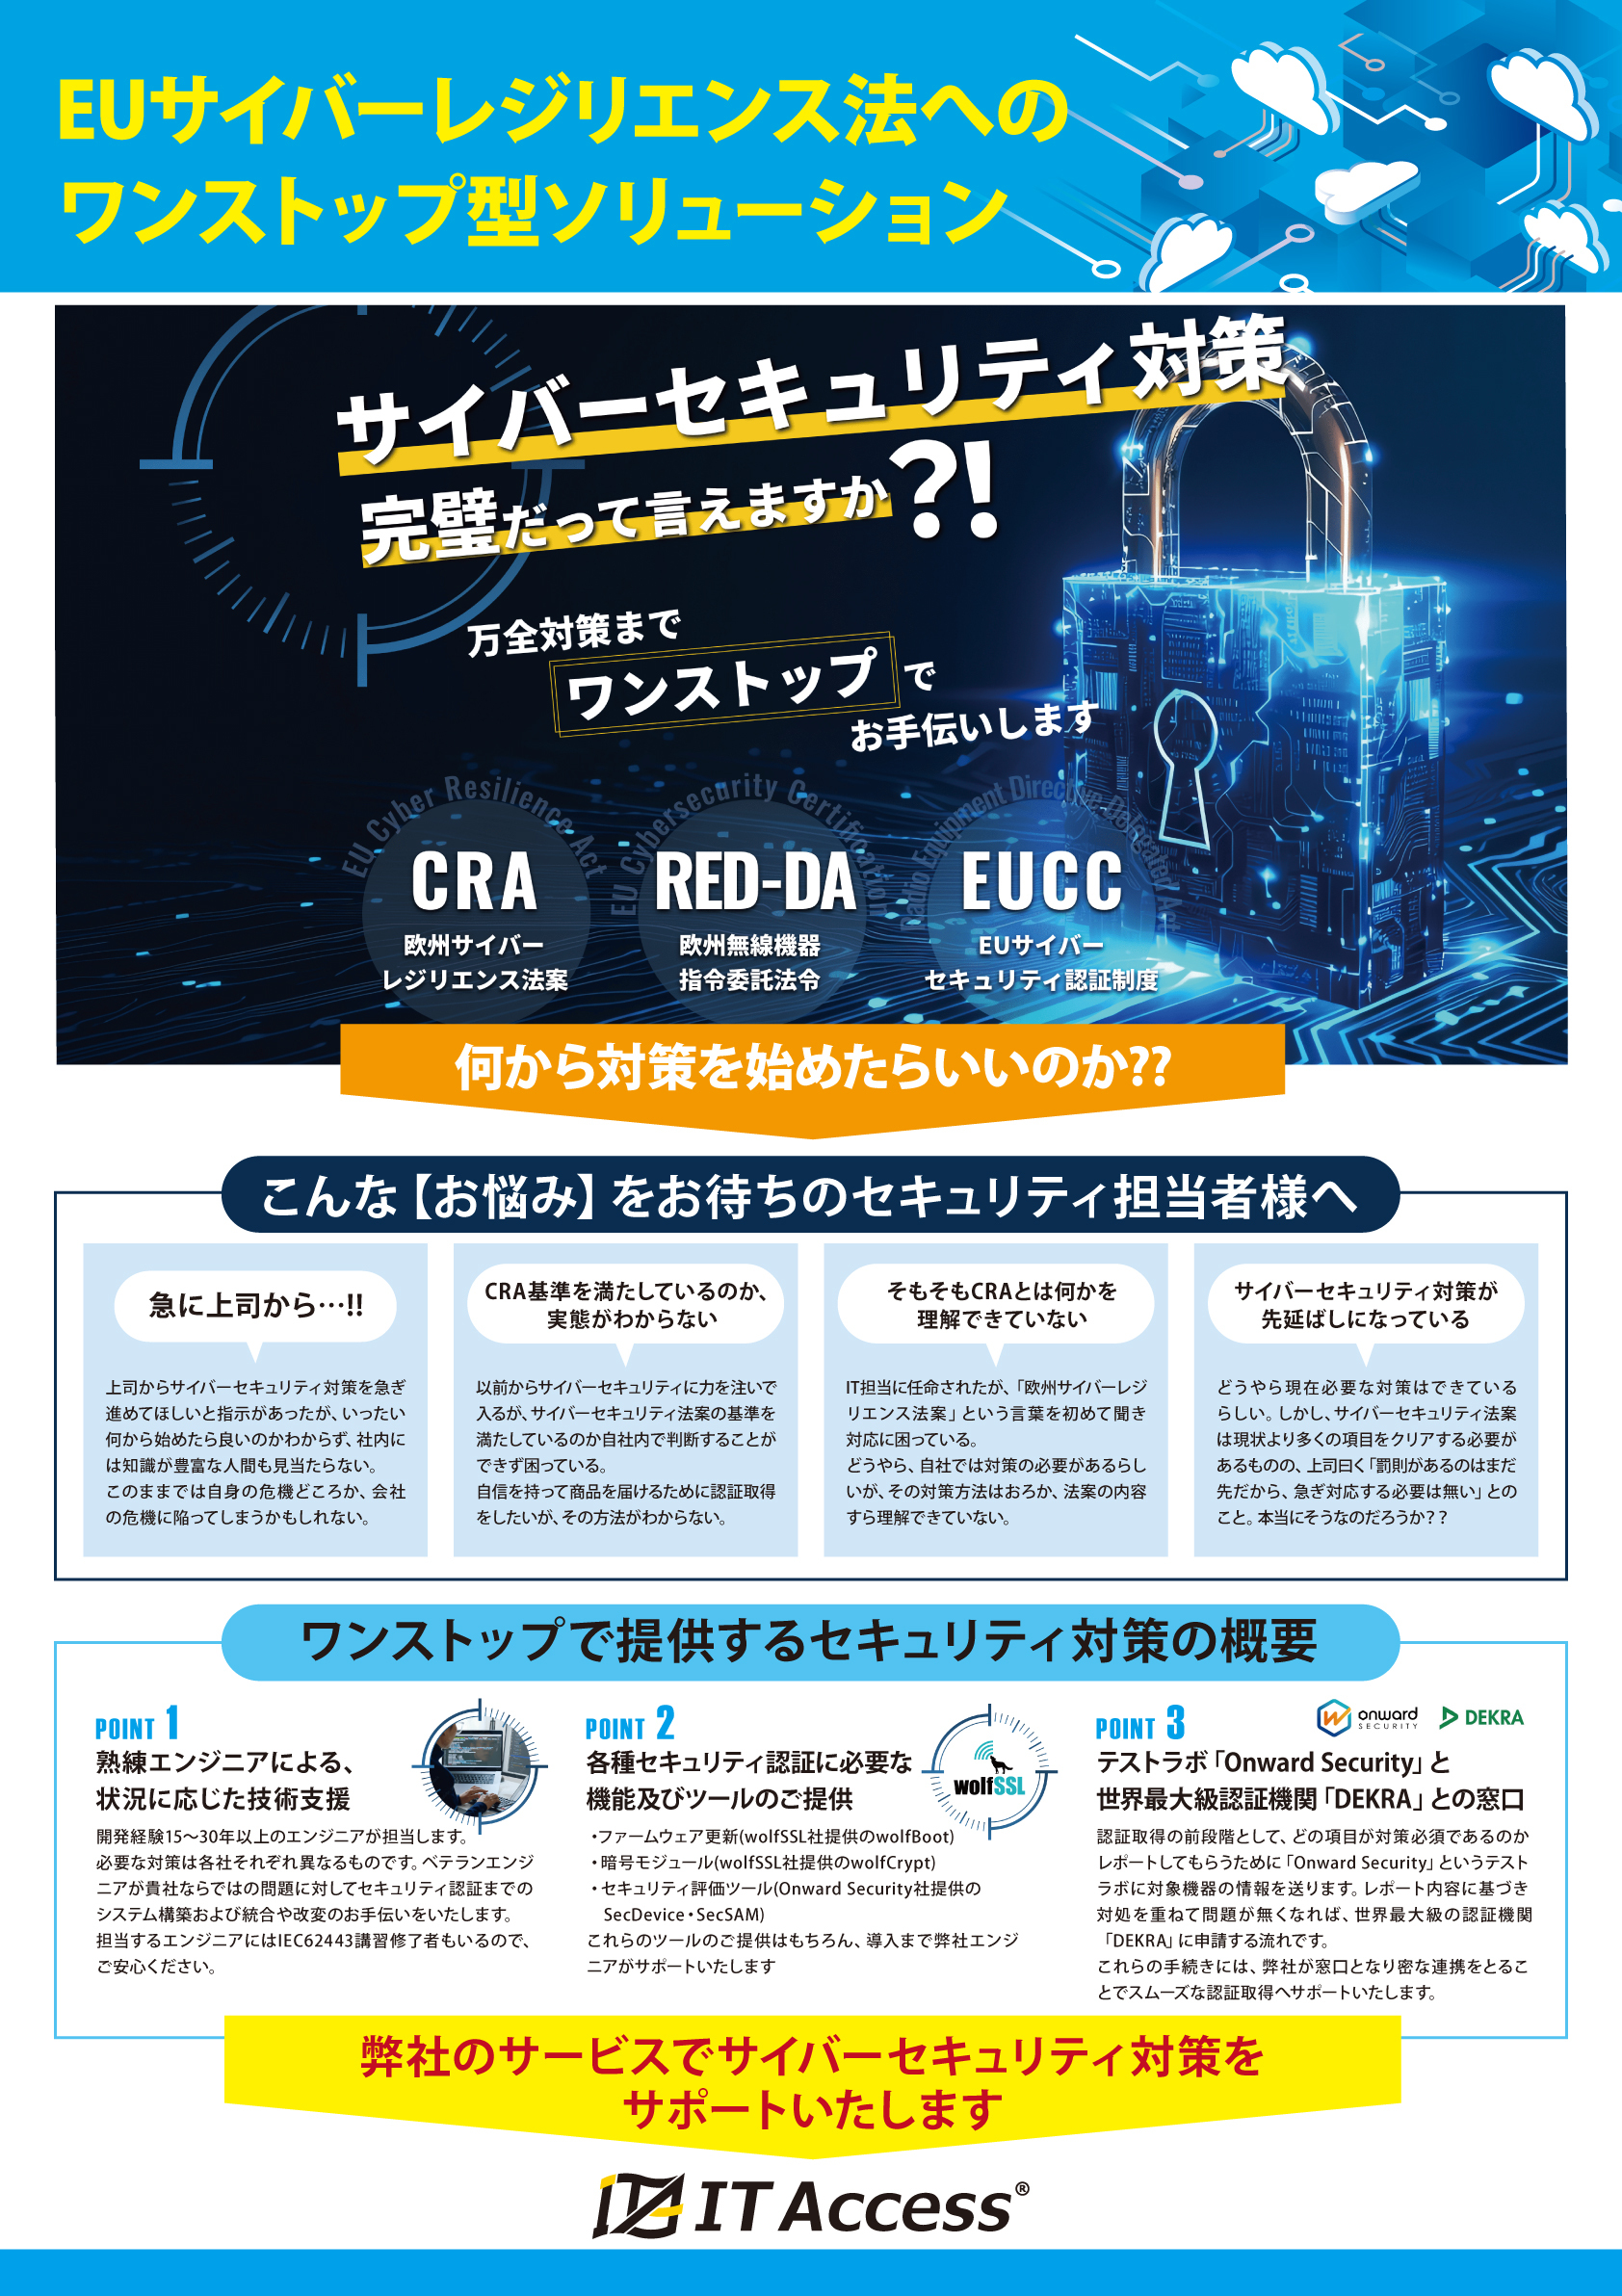
EUサイバーレジリエンス法へのワンストップ型ソリューション
コンサルティングサービス
セキュリティリスク分析『V-sec』
セキュリティ基礎講座
お探しの製品は見つかりませんでした。
1 / 1
サプライチェーンにおけるセキュリティ要求事項の明確化
サプライチェーンにおけるセキュリティ要求事項の明確化とは?
サイバー攻撃対策業界において、サプライチェーンのセキュリティ要求事項の明確化とは、製品やサービスを提供する過程で関わる全ての関係者(サプライヤー、ベンダー、パートナーなど)に対して、遵守すべきサイバーセキュリティに関する具体的な基準や要件を定義し、共有することです。これにより、サプライチェーン全体のリスクを低減し、サイバー攻撃から組織を守ることを目的とします。
課題
要求事項の曖昧さによる認識齟齬
サプライヤーごとにセキュリティレベルの認識が異なり、最低限の対策しか実施されないリスクがある。
技術的・リソース的制約
中小規模のサプライヤーは、高度なセキュリティ対策を講じるための技術や予算が不足している場合がある。
継続的な監視体制の欠如
一度取り決めた要求事項が形骸化し、サプライヤーのセキュリティ対策が最新の状態に保たれているか確認する仕組みがない。
責任範囲の不明確さ
サイバーインシデント発生時の責任範囲が曖昧で、被害拡大や復旧の遅延を招く可能性がある。
対策
標準化されたセキュリティ基準の策定
業界標準やフレームワークに基づいた、具体的かつ測定可能なセキュリティ要求事項を定義し、全サプライヤーに適用する。
サプライヤーの能力評価と支援
サプライヤーの現在のセキュリティレベルを評価し、不足している部分に対してトレーニングや技術的なアドバイスを提供する。
定期的な監査と報告義務化
サプライヤーに対し、定期的なセキュリティ監査の実施と、その結果報告を義務付けることで、継続的な対策を促す。
契約におけるセキュリティ条項の強化
サイバーセキュリティに関する責任範囲、インシデント発生時の対応手順、違反時のペナルティなどを明確に契約に盛り込む。
対策に役立つ製品例
セキュリティ評価システム
サプライヤーのセキュリティ体制を客観的に評価し、リスクを可視化することで、要求事項への適合度を判断するのに役立つ。
脆弱性管理ツール
サプライヤーが利用するシステムやソフトウェアの脆弱性を継続的に検出し、早期の対策を促すことで、攻撃対象領域を縮小する。
セキュリティトレーニングサービス
サプライヤーの従業員に対して、最新のサイバー脅威や適切なセキュリティ対策に関する教育を提供し、人的ミスによるリスクを低減する。
インシデント対応支援サービス
サイバーインシデント発生時に、迅速かつ効果的な対応を支援し、被害の最小化と早期復旧を実現する。
⭐今週のピックアップ

読み込み中
